경기도의회 윤도희 의원, 계약 끝난 업체 개인정보 삭제 확인 기록 요구
- 지방 · 의회 / 홍춘표 기자 / 2026-11-10 10:20:07


업체가 보관한 원본·백업을 지웠는지, 도 시스템 접속권한을 거뒀는지 언제 누가 확인했는지 기록 제출 요구
[코리아 이슈저널=홍춘표 기자] 경기도의회 윤도희 의원(더불어민주당, 안양 3)은 9일 열린 제395회 제1차 미래과학협력위원회 AI국 행정사무감사 보충질의에서, 정보화 사업 용역이 끝난 뒤에도 도민의 개인정보가 업체에 남을 수 있다고 지적하며 계약 종료 시 업체 보관 자료의 파기와 시스템 접근 권한 회수를 실제로 확인한 기록을 제출하라고 요구했다.
윤 의원은 먼저 앞선 질의에서 요구한 PHP 취약점 재점검 결과와 위탁업체 개인정보 유출 사고 대응 결과를 답변으로 확인할 수 없었다며, 국장 공석 상황에서 이를 끝까지 확인할 총괄 책임자를 물었다. 이어 AI인프라과장에게 종합감사 전까지 재점검 현황과 사고 대응 경과를 제출하고, 미조치 건은 담당 기관과 완료 기한을 명시하라고 주문했다.
윤 의원은 개인정보보호위원회가 올해 5월 발표한 사례를 들었다. 2025년 4월 농촌진흥청 등의 시스템 유지관리를 맡은 업체가 외부에서 접근할 수 있는 자체 저장장치에 개인정보를 무단으로 보관하다 해킹으로 대량 유출된 사건이다. 저장장치에는 중복을 포함해 개인정보 57만 5천 건이 들어 있었다. 윤 의원은 “위탁기관은 용역이 끝날 때 업체로부터 자료가 남아 있지 않다는 확약서를 받긴 했지만, 실제로 파기했는지는 확인하지 않았다”고 지적했다.
윤 의원은 올해 감사일까지 종료된 도 본청 정보화 사업의 개인정보 처리 위탁 계약에서 업체 보관본과 백업의 파기, 시스템 접근 권한 회수를 실제로 확인한 기록이 있는지 따져 물었다. 과장은 “부서에서 직접 확인한 자료가 있다”고 답했고, 윤 의원은 확약서 외에 저장장치 파기 시점과 방법, 확인자가 담긴 증빙과 원격 접속 계정의 회수 시점, 확인자가 남은 기록을 각각 제출하라고 요구했다.
업무보고 성과의 실체도 도마에 올랐다. 경기도는 2026년 주요 성과로 용역업체 보안 관리 등 정보화 사업 보안대책 이행을 강화했다며 99건을 보고했다. 윤 의원이 이 99건에 계약 종료 시 파기와 권한 회수를 확인한 실적이 포함됐는지 묻자 과장은 “확인해 봐야 할 것 같다”고 답했다. 윤 의원은 세부 집계와 올해 종료된 개인정보 처리 위탁 계약 목록을 서면으로 제출하라고 요구했다.
윤 의원은 사업 종료 확인에 대한 책임 부서를 정하고, 확인 기록이 없는 계약은 개인정보 보유 규모와 접근 권한 범위를 기준으로 우선순위를 정해 재점검하라고 주문했다. 기존 인력·기록으로 확인이 어렵다면 기술 검증이나 표준 점검이 필요한 대상과 비용을 본예산 심사 전에 협의해 그 결과를 제출하라고 요구했다.
윤 의원은 “지금은 AI인프라과의 역할이 그 어느 때보다 중요하다”며 “보안을 더 강화하고 현재 일어나는 사건들에 적극 대응해 달라”고 당부했다.
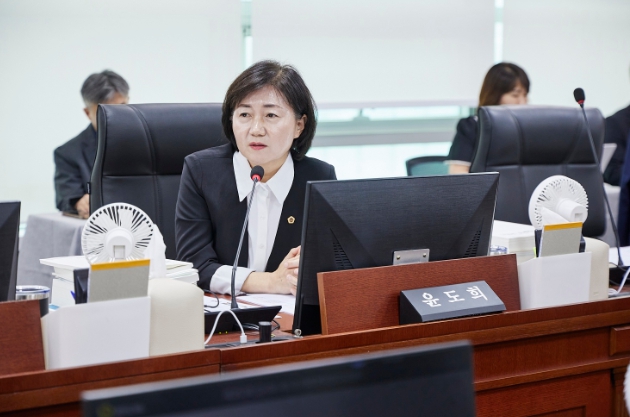 |
| ▲ 경기도의회 윤도희 의원 |
[코리아 이슈저널=홍춘표 기자] 경기도의회 윤도희 의원(더불어민주당, 안양 3)은 9일 열린 제395회 제1차 미래과학협력위원회 AI국 행정사무감사 보충질의에서, 정보화 사업 용역이 끝난 뒤에도 도민의 개인정보가 업체에 남을 수 있다고 지적하며 계약 종료 시 업체 보관 자료의 파기와 시스템 접근 권한 회수를 실제로 확인한 기록을 제출하라고 요구했다.
윤 의원은 먼저 앞선 질의에서 요구한 PHP 취약점 재점검 결과와 위탁업체 개인정보 유출 사고 대응 결과를 답변으로 확인할 수 없었다며, 국장 공석 상황에서 이를 끝까지 확인할 총괄 책임자를 물었다. 이어 AI인프라과장에게 종합감사 전까지 재점검 현황과 사고 대응 경과를 제출하고, 미조치 건은 담당 기관과 완료 기한을 명시하라고 주문했다.
윤 의원은 개인정보보호위원회가 올해 5월 발표한 사례를 들었다. 2025년 4월 농촌진흥청 등의 시스템 유지관리를 맡은 업체가 외부에서 접근할 수 있는 자체 저장장치에 개인정보를 무단으로 보관하다 해킹으로 대량 유출된 사건이다. 저장장치에는 중복을 포함해 개인정보 57만 5천 건이 들어 있었다. 윤 의원은 “위탁기관은 용역이 끝날 때 업체로부터 자료가 남아 있지 않다는 확약서를 받긴 했지만, 실제로 파기했는지는 확인하지 않았다”고 지적했다.
윤 의원은 올해 감사일까지 종료된 도 본청 정보화 사업의 개인정보 처리 위탁 계약에서 업체 보관본과 백업의 파기, 시스템 접근 권한 회수를 실제로 확인한 기록이 있는지 따져 물었다. 과장은 “부서에서 직접 확인한 자료가 있다”고 답했고, 윤 의원은 확약서 외에 저장장치 파기 시점과 방법, 확인자가 담긴 증빙과 원격 접속 계정의 회수 시점, 확인자가 남은 기록을 각각 제출하라고 요구했다.
업무보고 성과의 실체도 도마에 올랐다. 경기도는 2026년 주요 성과로 용역업체 보안 관리 등 정보화 사업 보안대책 이행을 강화했다며 99건을 보고했다. 윤 의원이 이 99건에 계약 종료 시 파기와 권한 회수를 확인한 실적이 포함됐는지 묻자 과장은 “확인해 봐야 할 것 같다”고 답했다. 윤 의원은 세부 집계와 올해 종료된 개인정보 처리 위탁 계약 목록을 서면으로 제출하라고 요구했다.
윤 의원은 사업 종료 확인에 대한 책임 부서를 정하고, 확인 기록이 없는 계약은 개인정보 보유 규모와 접근 권한 범위를 기준으로 우선순위를 정해 재점검하라고 주문했다. 기존 인력·기록으로 확인이 어렵다면 기술 검증이나 표준 점검이 필요한 대상과 비용을 본예산 심사 전에 협의해 그 결과를 제출하라고 요구했다.
윤 의원은 “지금은 AI인프라과의 역할이 그 어느 때보다 중요하다”며 “보안을 더 강화하고 현재 일어나는 사건들에 적극 대응해 달라”고 당부했다.
[ⓒ 코리아 이슈저널. 무단전재-재배포 금지]