박정현 의원, 공공부문 사이버공격 탐지 15억 7,000만 건… 7개월 만에 작년 한 해치 넘어서
- 중앙정부 · 국회 / 홍종수 기자 / 2026-09-16 09:10:14


공공부문 사이버공격 자동 탐지 건수, 올 7월까지 15억 7000만 건… 하루 평균 740만 건 꼴
[코리아 이슈저널=홍종수 기자] 올해 들어 공공부문을 겨냥한 사이버공격이 예년보다 뚜렷하게 늘어난 것으로 나타났다. 16일 박정현 국회의원(대전 대덕구, 국회 행정안전위원회)에 따르면, 44개 중앙행정기관과 17개 광역자치단체의 보안장비가 자동 탐지한 사이버공격 건수는 올해 7월까지 15억 7,000만 건으로 집계됐다. 하루 평균 740만 건꼴로, 작년 한 해 치(11억 7,965만 건)를 7개월 만에 넘어선 수치다.
이 가운데 담당자가 직접 검토해 실제 공격으로 확정한 확인건수는 35만 3,748건으로, 지난해 같은 기간 수준(단순 환산 17만 3,053건)의 2배다. 확인건수는 자동 탐지된 건에서 오탐을 걸러내고 남은 수치다. 공격이 많아도 늘고, 검증을 촘촘히 해도 늘어난다.
중앙부처만 보면 확인건수는 2022년 15만 6,269건, 2023년 16만 1,214건에서 2024년 24만 7,141건, 2025년 25만 1,720건으로 늘었다. 올해는 7월까지 31만 7,726건이 집계돼 지난해 연간 수치의 126.2%에 이르렀다. 기관별로는 행정안전부(5만 7,442건), 국세청(4만 3,845건), 국민권익위원회(2만 6,373건), 경찰청(2만 3,233건), 국가데이터처(1만 6,440건) 순으로 많았고, 44곳 중 19곳은 7개월 만에 지난해 실적을 이미 넘어섰다.
지자체도 비슷한 흐름이다. 17개 광역자치단체의 확인건수 합계는 올해 7월까지 3만 6,022건으로, 지난해 같은 기간 수준(단순 환산 2만 6,217건)의 1.4배였다. 11곳이 지난해 동기를 넘어섰고, 강원도는 4,221건에서 1만 318건으로 늘어 증가폭이 가장 컸다.
공격이 늘어난 만큼 피해도 잇따라 발생하고 있다. 2022년부터 올해 7월까지 중앙부처에서는 16건, 지자체에서는 2건의 해킹 사고가 발생했다. 지난 2022년 외교부와 고용노동부는 각각 해킹과 랜섬웨어 공격을 받았다. 문화체육관광부 산하 국립현대미술관은 공식 유튜브 채널을 해킹당했고 농촌진흥청은 서버 간 악성코드에 감염됐다.
문체부는 이듬해에도 웹취약점 공격으로 이용자 879명의 개인정보가 유출됐고, 같은 해 인천시 인터넷신문 'i-View' 서버도 비인가 접근 공격을 받아 구독자 11만 명의 정보유출이 우려됐으나 실제 유출 정황은 없는 것으로 확인됐다. 2024년에는 국립중앙도서관이 디도스 공격으로 서버가 멈췄다. 2025년에는 영화진흥위원회에서 회원정보 357건이 새어나갔고, 올해는 조달청이 디도스 공격으로 서비스가 중단됐으며 중소벤처기업부는 청년창업 지원사업 '모두의 창업'에서 외주 개발사의 보안 부실로 합격자 5,000명의 정보가 유출됐다.
더 큰 문제는 사고가 나고도 한참 뒤에야 드러나는 경우다. 서울시 공공자전거 '따릉이' 서버는 462만 명의 개인정보가 빠져나갔지만 2년이 지나서야 사실이 확인됐다. 행정안전부의 공무원 업무시스템 '온나라시스템'은 북한 해킹조직 소행으로 추정되는 공격에 2022년 9월부터 약 3년간 뚫려 있다가 뒤늦게 드러났고, 이 과정에서 한국예술종합학교 학사행정시스템의 재학생 1만8천여 명, 소방공무원 채용사이트 '119고시'의 수험생 5만여 명 개인정보도 했다께 유출됐다. 외교부 산하 국립외교원에서도 외교관 등 최대 1만 건(중복 포했다)의 정보가 유출된 사실이 최초 침입 열 달 만에야 확인됐다. 공격 시도 자체가 사상 최고 수준으로 늘고 있는 지금, 이렇게 제때 파악되지 못한 사고가 더 있을 수 있다는 우려가 나온다.
한편 한국인터넷진흥원(KISA)에 따르면 민간분야 침해사고 신고 건수는 2025년 2,383건으로 역대 최다치를 기록했고, 2026년 상반기에도 1,236건이 신고돼 전년 동기 대비 19.5% 늘었다. 정부는 지난해 10월 범부처 정보보호 종합대책을 내놓고 공공·금융·통신 등 1,600여 개 핵심 시스템 점검에 나섰지만, 정작 공공부문 내부에서는 중앙부처와 지자체가 각자 다른 기준으로 사이버공격 통계를 내고 있다.
박정현 의원은 "공격은 늘어나는데 정작 사고가 나고도 몇 달, 몇 년씩 모르고 지나가는 게 더 큰 문제"라며 "중앙부처와 지자체를 아우르는 사고 탐지·보고 관리체계부터 재점검해야 한다"고 강조했다.
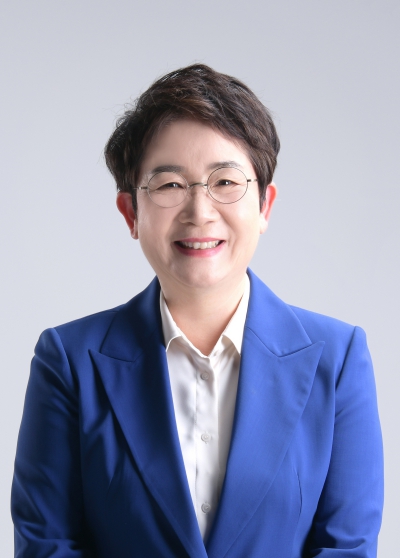 |
| ▲ 박정현 국회의원(대전 대덕구, 국회 행정안전위원회) |
[코리아 이슈저널=홍종수 기자] 올해 들어 공공부문을 겨냥한 사이버공격이 예년보다 뚜렷하게 늘어난 것으로 나타났다. 16일 박정현 국회의원(대전 대덕구, 국회 행정안전위원회)에 따르면, 44개 중앙행정기관과 17개 광역자치단체의 보안장비가 자동 탐지한 사이버공격 건수는 올해 7월까지 15억 7,000만 건으로 집계됐다. 하루 평균 740만 건꼴로, 작년 한 해 치(11억 7,965만 건)를 7개월 만에 넘어선 수치다.
이 가운데 담당자가 직접 검토해 실제 공격으로 확정한 확인건수는 35만 3,748건으로, 지난해 같은 기간 수준(단순 환산 17만 3,053건)의 2배다. 확인건수는 자동 탐지된 건에서 오탐을 걸러내고 남은 수치다. 공격이 많아도 늘고, 검증을 촘촘히 해도 늘어난다.
중앙부처만 보면 확인건수는 2022년 15만 6,269건, 2023년 16만 1,214건에서 2024년 24만 7,141건, 2025년 25만 1,720건으로 늘었다. 올해는 7월까지 31만 7,726건이 집계돼 지난해 연간 수치의 126.2%에 이르렀다. 기관별로는 행정안전부(5만 7,442건), 국세청(4만 3,845건), 국민권익위원회(2만 6,373건), 경찰청(2만 3,233건), 국가데이터처(1만 6,440건) 순으로 많았고, 44곳 중 19곳은 7개월 만에 지난해 실적을 이미 넘어섰다.
지자체도 비슷한 흐름이다. 17개 광역자치단체의 확인건수 합계는 올해 7월까지 3만 6,022건으로, 지난해 같은 기간 수준(단순 환산 2만 6,217건)의 1.4배였다. 11곳이 지난해 동기를 넘어섰고, 강원도는 4,221건에서 1만 318건으로 늘어 증가폭이 가장 컸다.
공격이 늘어난 만큼 피해도 잇따라 발생하고 있다. 2022년부터 올해 7월까지 중앙부처에서는 16건, 지자체에서는 2건의 해킹 사고가 발생했다. 지난 2022년 외교부와 고용노동부는 각각 해킹과 랜섬웨어 공격을 받았다. 문화체육관광부 산하 국립현대미술관은 공식 유튜브 채널을 해킹당했고 농촌진흥청은 서버 간 악성코드에 감염됐다.
문체부는 이듬해에도 웹취약점 공격으로 이용자 879명의 개인정보가 유출됐고, 같은 해 인천시 인터넷신문 'i-View' 서버도 비인가 접근 공격을 받아 구독자 11만 명의 정보유출이 우려됐으나 실제 유출 정황은 없는 것으로 확인됐다. 2024년에는 국립중앙도서관이 디도스 공격으로 서버가 멈췄다. 2025년에는 영화진흥위원회에서 회원정보 357건이 새어나갔고, 올해는 조달청이 디도스 공격으로 서비스가 중단됐으며 중소벤처기업부는 청년창업 지원사업 '모두의 창업'에서 외주 개발사의 보안 부실로 합격자 5,000명의 정보가 유출됐다.
더 큰 문제는 사고가 나고도 한참 뒤에야 드러나는 경우다. 서울시 공공자전거 '따릉이' 서버는 462만 명의 개인정보가 빠져나갔지만 2년이 지나서야 사실이 확인됐다. 행정안전부의 공무원 업무시스템 '온나라시스템'은 북한 해킹조직 소행으로 추정되는 공격에 2022년 9월부터 약 3년간 뚫려 있다가 뒤늦게 드러났고, 이 과정에서 한국예술종합학교 학사행정시스템의 재학생 1만8천여 명, 소방공무원 채용사이트 '119고시'의 수험생 5만여 명 개인정보도 했다께 유출됐다. 외교부 산하 국립외교원에서도 외교관 등 최대 1만 건(중복 포했다)의 정보가 유출된 사실이 최초 침입 열 달 만에야 확인됐다. 공격 시도 자체가 사상 최고 수준으로 늘고 있는 지금, 이렇게 제때 파악되지 못한 사고가 더 있을 수 있다는 우려가 나온다.
한편 한국인터넷진흥원(KISA)에 따르면 민간분야 침해사고 신고 건수는 2025년 2,383건으로 역대 최다치를 기록했고, 2026년 상반기에도 1,236건이 신고돼 전년 동기 대비 19.5% 늘었다. 정부는 지난해 10월 범부처 정보보호 종합대책을 내놓고 공공·금융·통신 등 1,600여 개 핵심 시스템 점검에 나섰지만, 정작 공공부문 내부에서는 중앙부처와 지자체가 각자 다른 기준으로 사이버공격 통계를 내고 있다.
박정현 의원은 "공격은 늘어나는데 정작 사고가 나고도 몇 달, 몇 년씩 모르고 지나가는 게 더 큰 문제"라며 "중앙부처와 지자체를 아우르는 사고 탐지·보고 관리체계부터 재점검해야 한다"고 강조했다.
[ⓒ 코리아 이슈저널. 무단전재-재배포 금지]